
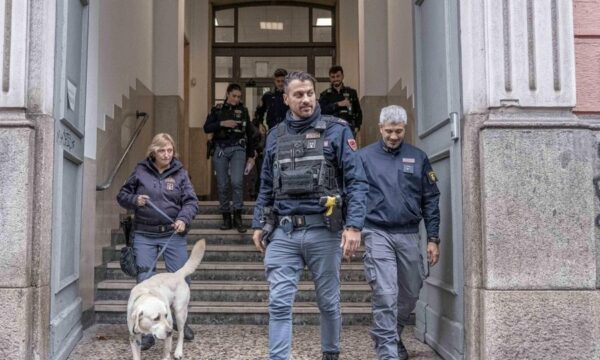

Italia është përballur gjatë dy ditëve të fundit me një valë të pazakontë kërcënimesh për bomba në shkolla, duke shkaktuar panik, ndërprerje të mësimit dhe evakuime në disa qytete të vendit.
Mijëra institucione arsimore kanë marrë mesazhe kërcënuese përmes postës elektronike, ndërsa autoritetet italiane kanë nisur hetime për të zbuluar se kush qëndron pas kësaj fushate dhe nëse bëhet fjalë për një operacion të koordinuar nga jashtë vendit.

Sipas të dhënave të publikuara nga kryeministria italiane dhe të raportuara nga gazeta La Repubblica, vetëm gjatë ditës së djeshme, më 12 nëntor, kërcënimet mbërritën në 3 788 adresa elektronike, ndërsa 77 shkolla u evakuuan. Në 36 prej tyre, mësimi rifilloi pas përfundimit të kontrolleve nga autoritetet.
Kjo ishte vala e dytë e kërcënimeve brenda 48 orëve. Një ditë më parë, të mërkurën, më 11 nëntor, rreth 6 300 shkolla italiane kishin marrë një email të ngjashëm, duke shkaktuar kaos në shumë institucione arsimore dhe shqetësim te prindërit.
Email-et u dërguan nga Tajvani dhe Filipinet
Një nga elementet që ka tërhequr vëmendjen e hetuesve është origjina e mesazheve. Sipas rindërtimit të publikuar nga La Repubblica, email-i i parë, që shkaktoi alarmet e së mërkurës, lidhej me një adresë elektronike në Tajvan, e cila i përkiste një ish-studenteje të Universitetit Dayeh.
Megjithatë, hetuesit dyshojnë se adresa ishte komprometuar dhe përdorur nga persona të tjerë pa dijeninë e pronares. Pra, fakti që një mesazh shfaqet si i dërguar nga një vend i caktuar nuk do të thotë domosdoshmërisht se autori ndodhet atje.
Në valën e dytë, të enjten, u identifikuan disa adresa të ndryshme dërguese. Të paktën tri prej tyre kishin lidhje me Filipinet, ndërsa një tjetër me Pakistanin. Sipas hetimeve paraprake, adresat duket se u përkisnin mësuesve, studentëve dhe personave që punojnë në sektorin e teknologjisë.
Një nga pistat është se hakerët mund të kenë marrë kontrollin e këtyre llogarive dhe t’i kenë përdorur si kanale për shpërndarjen e kërcënimeve.
Ndërkohë, autoritetet filipinase kishin paralajmëruar ditët e fundit për sulme kibernetike ndaj faqeve të të paktën dhjetë institucioneve qeveritare. Edhe në Tajvan kanë nisur hetimet për të zbuluar se kush ka përdorur adresën elektronike nga e cila u nis vala e parë e kërcënimeve.
Hetimet në Milano dhe Romë kalojnë te Antiterrorizmi
Çështja tashmë ka marrë përmasa më të gjera se një seri alarmesh të rreme. Në Milano dhe Romë, dosjet hetimore janë marrë nga strukturat e Antiterrorizmit, me synimin për të koordinuar hetimet dhe për të përcaktuar nëse pas mesazheve qëndron një autor i vetëm apo një grup i organizuar.
Një nga pistat kryesore është ajo e të ashtuquajturës swatting. Ky term përdoret për fushatat e alarmeve të rreme, të cilat synojnë të mobilizojnë policinë dhe shërbimet e emergjencës, të shkaktojnë panik dhe të paralizojnë funksionimin normal të institucioneve.
Në këtë rast, teknologjia u ka mundësuar autorëve të shpërndajnë mijëra mesazhe në një kohë shumë të shkurtër, duke vënë në lëvizje policinë, shërbimet e sigurisë dhe administratat shkollore.
Hetuesit po analizojnë regjistrat dixhitalë të llogarive, për të identifikuar personat që kanë siguruar aksesin në adresat elektronike. Përdorimi i VPN-ve, rrjeteve Tor dhe serverëve të marrë me qira mund ta vështirësojë gjurmimin e autorëve.
Një tjetër vështirësi është se personi që dërgon kërcënimet nuk është domosdoshmërisht ai që e ka organizuar ose financuar të gjithë operacionin.
 admin5